豆芽运维系统 DDS · Distributed Deployment System
把分散的主机与服务管理集中起来,让运维交付标准化、透明化、可持续。
彻底告别“查日志逐台 SSH 登录、现场交付手工调参、存量老服务各自为政”的运维困境。DDS 围绕标准化产品包交付与多节点服务统一托管两大支柱,提供从单行命令节点接入、全链路 mTLS 安全加密、双区防火墙隔离,到免 SSH 实时状态日志检索、在线配置版本管理、原生 Web 远程终端与安全内网中转的全生命周期运维治理。
双区防火墙、免 SSH 日志、0755 配置版本、原生 Web 终端、参数化部署与内网代理
覆盖版本脱节、环境差异、安全隔离、权限约束与孤岛中转等传统交付顽疾
Web 门户集中查状态、200行切片日志、配置版本回溯,排障省时高效
内置双向 TLS 强加密与反向中继通道,宿主机 0 公网暴露,安全合规
WORKFLOW
3 步极简闭环,体验统一运维的从容
将繁杂的手工脚本与分散排障,转化为标准化、自动化的流水线
一键纳管节点
规划集群范围,单行 Curl 命令快速接入 Agent内置私有 CA 自动颁发双向 TLS 证书,秒级完成与控制平面的安全握手。支持环境与业务用途标签,节点归属清晰透明。
产品包参数化交付
上传标准 Product Bundle,差异参数按需注入以 bundle.json 规范化打包依赖、启停治理脚本与配置文件。测试、预发、生产环境一键分发与自动化部署。
集中日常运维托管
告别逐台 SSH,Web 门户集中掌握运行全貌实时监控服务存活健康度,流式查看聚合运行日志,在线核对配置差异与热修,故障排查与交接轻而易举。
PAIN POINTS & SOLUTIONS
传统手工困境 vs 豆芽运维系统 (DDS) 解法
直击 13 大真实生产运维痛点,打造标准化集中治理闭环
1. 服务信息分散
查状态先找机器、查日志翻目录、核配置换后台,排查故障经常从“先找到东西”开始。
集中服务托管:将已接入服务的状态、日志和配置归拢到统一门户,一个入口直达具体问题。
2. 产品包版本混乱
正式包、修复包、现场改动包逐渐堆积,单靠文件名和聊天记录难辨版本与适用环境。
标准化产品包中心:明确版本标识、组件说明、适用条件与交付记录,核对版本有据可查。
3. 交付材料重复维护
代码更新后说明与脚本脱节,到了部署现场才发现缺依赖、缺说明,准备工作无法复用。
交付资产持续沉淀:围绕产品包沉淀通用材料,环境差异参数解耦,每次交付积累都可复用。
4. 多环境部署繁琐
测试环境做一遍,正式环境再做一遍;换个交付现场手工调参修改,易漏配、易改错。
参数化一键批量部署:流程模板标准化复用,目标环境差异参数按需注入,一键分发拉起。
5. 部署完成维护脱节
升级后新旧目录混杂、改错配置、看错旧日志,运维交接没有规范约束与准确文档。
全生命周期管控:规范化目录约定、开箱即用健康探针与配置变更回溯,部署与维护无缝衔接。
6. 新老服务入口割裂
历史存量服务不敢动,新老服务各有一套脚本和维护习惯,统一治理门槛极高。
双轨平滑纳入托管:支持全新产品包一键部署,也支持符合条件的存量老服务直接平滑纳入托管。
7. 节点归属交接靠记忆
主机用途全凭老员工记忆,交接易混淆,节点与中心缺乏加密保护与身份核验。
集群标签与 mTLS 安全:集群与用途标签多维分类,Agent 与网关双向 mTLS 强证书认证。
8. 集群网络边界模糊与安全策略失控
多节点网络安全全靠手工配置 iptables/firewalld,不同节点规则脱节;端口要么全放行埋下横向渗透隐患,要么误封阻断节点互信通信。
双区防火墙隔离模型:声明式定义 Trusted Zone(全端口互信)与 Public Zone(精细对外放行),支持规则预览、一键批量应用、巡检与一键回退。
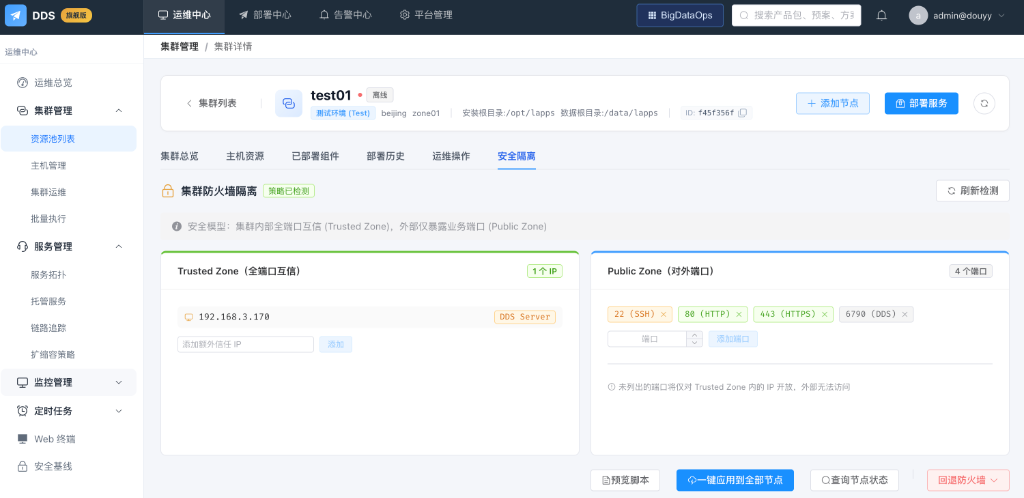
集群防火墙双区隔离控制台:Trusted Zone 内部全端口互信 + Public Zone 对外端口精细放行,支持规则在线预览与一键回退
9. 托管服务日志排障割裂与权限外溢
排查线上故障频繁索要主机 SSH 权限;现场日志文件分散难找,tail -f 多开混乱,长堆栈换行错位,还存在误删误改核心配置的风险。
免 SSH 文件日志切片:服务详情中多日志文件直观切换,支持最新 200 行增量切片与异常堆栈高亮,联动健康评分与重启次数,安全高效。
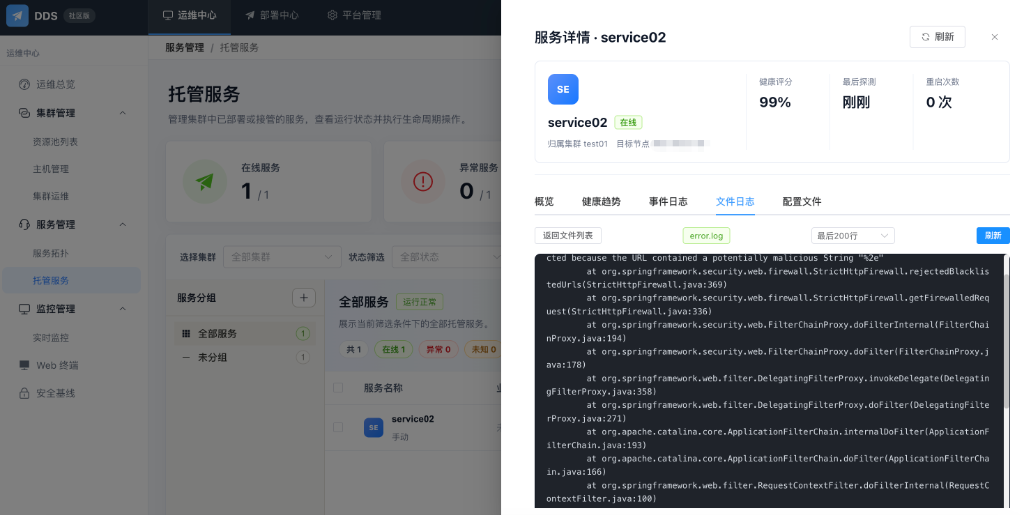
服务详情免 SSH 集中文件日志切片:Web 端一键切换 error.log / 200行增量切片检索、异常堆栈高亮与健康度透视同屏联动
10. 托管服务配置文件手工修改易脱靶
生产节点直接 vim 修改 application.yml,缩进错误极难发现;保存后往往遗漏 0755 权限或将属主改为 root,导致服务拉起失败或权限漏洞。
配置版本化中枢与权限约束:在线多格式 YAML/Properties 编辑与历史比对,下发时强制约束 0755 文件权限与精确属主属组,全流程可审计追溯。
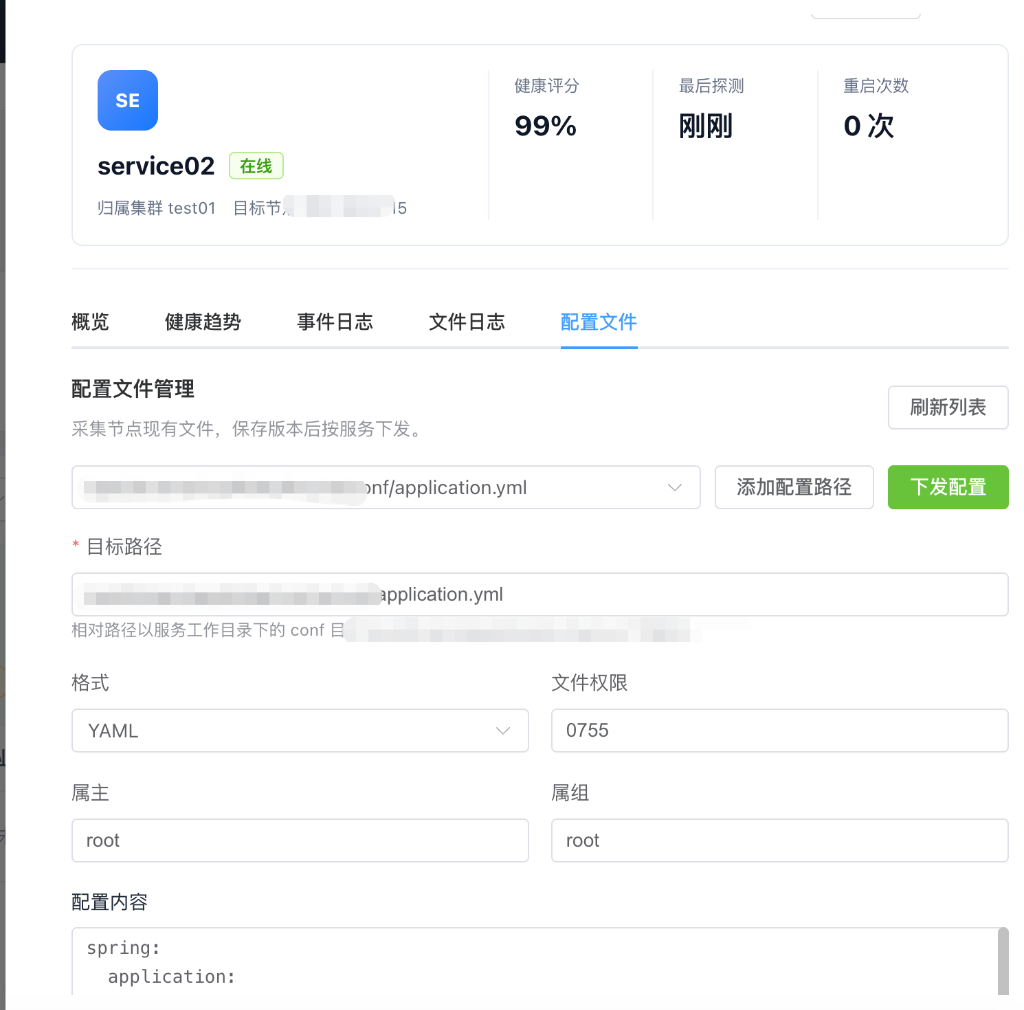
配置文件在线编辑与 0755 权限约束:YAML 在线高亮编辑、历史版本快照、强制声明 0755 权限与属主属组原子覆盖下发
11. 远程排障高度依赖重型客户端与网络直通
紧急排障强依赖本地 Xshell/iTerm 等客户端与跳板机网络直通;多节点切换频繁输入密码与私钥,配置繁琐且无法做到细粒度会话审计。
Web 原生轻量远程终端:浏览器零客户端秒级开箱即用,支持从集群节点下拉直接发起 SSH 连接,凭据集中安全管理,会话全生命周期录制与审计。
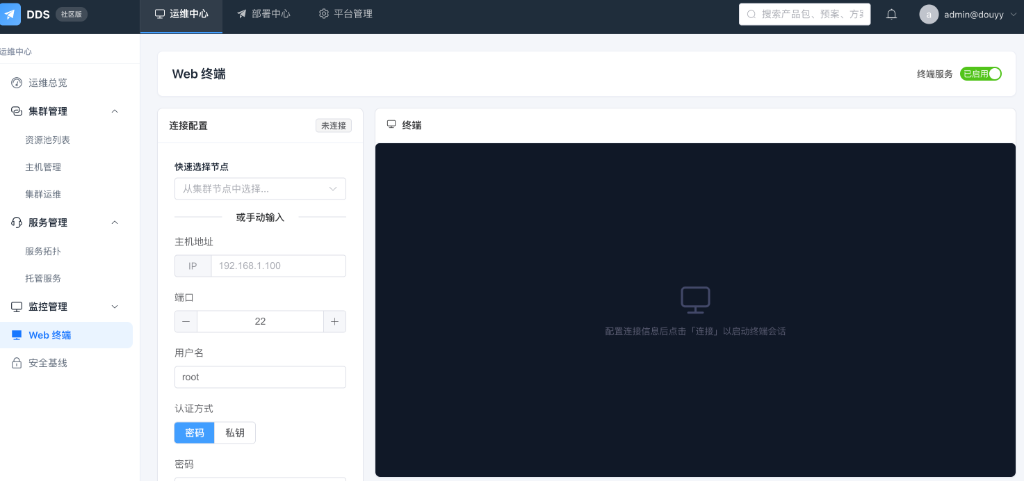
Web 原生轻量远程终端与沙箱:浏览器零客户端开箱即用,集群节点一键下拉直连,免密码凭据统一认证与命令行沙箱
12. 复杂服务扩展部署参数调优繁琐
部署 MySQL、Kafka 等复杂有状态中间件时,调优参数分散在各个配置文件中,手工调整连接上限与超时易遗漏,导致木桶短板事故。
参数化扩展部署矩阵:以标准化表单矩阵形式注入 max_user_connections、back_log、超时等核心内核参数,内置合法性校验并支持一键预览部署。
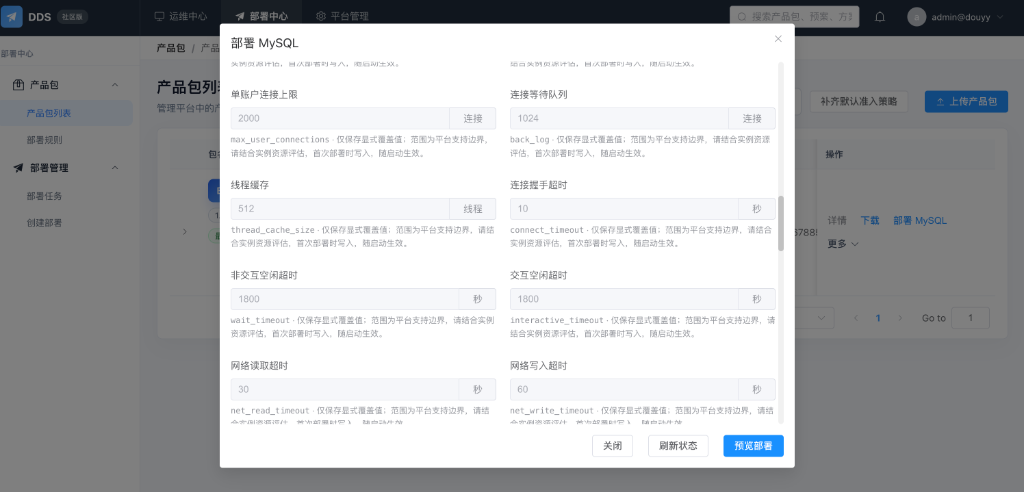
MySQL 内核级参数扩展部署矩阵:单账户连接上限 2000、连接队列 1024、线程缓存 512 与各类超时热注入,部署前差异比对
13. 隔离网络与多 VPC 孤岛访问受阻
金融内网、企业专网或多云 VPC 禁止外部直接访问主机 IP,外部运维人员无法直连排障;若配置多套 VPN/堡垒机,跨网段维护成本极高。
DDS 内网代理与受控安全中转:由豆芽运维系统作为受控中继网关,集中配置管理常用内网代理入口并监控连通性,输入内网 URL 秒级安全中转打开。
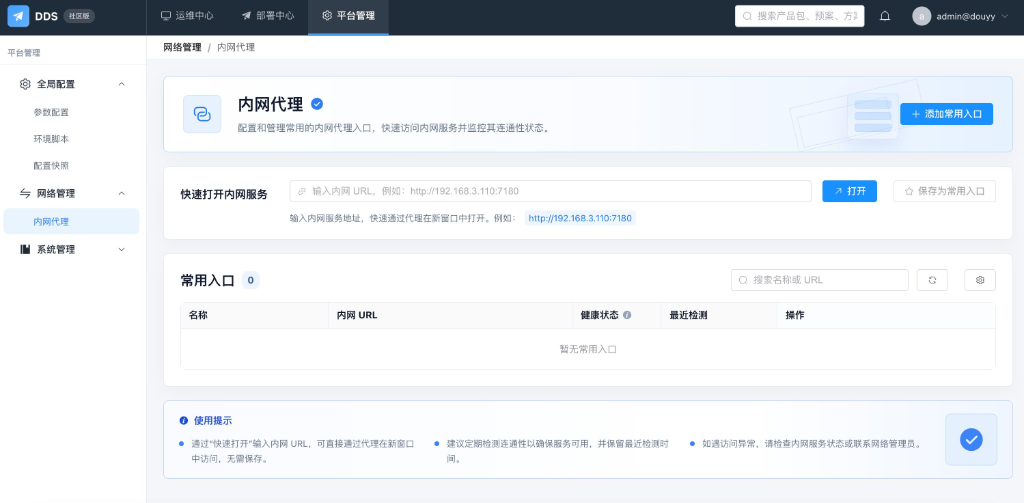
平台管理 · 网络管理 / 内网代理控制台:常用内网代理入口维护、输入内网 URL(如 http://192.168.3.110:7180)快速中转打开与连通性健康监控
DELIVERY BLUEPRINT
用一个基础环境,看懂产品包交付与集中托管
以包含 MySQL 8.0、Redis 7.2、ZooKeeper 3.8、Kafka 3.6 的 base-infra 产品包为例:
- 一次打包持续复用:将基础中间件与启停治理脚本打包为标准 Bundle,换交付环境不再重复造轮子。
- 差异参数按需注入:针对客户开发、测试与生产环境不同端口与密码,参数化一键配置下发。
- 自动进入集中托管:安装完成后自动在 Web 端建立监控与日志流,排障无需频繁登录主机。
ENTERPRISE CAPABILITIES
直击生产一线:6 大核心运维深度能力
源自 DDS 真实生产控制台实践,覆盖安全隔离、日志切片、配置中枢、Web 终端与隔离中继
1. 集群安全策略与双区防火墙
采用 Trusted Zone(集群全端口互信) 与 Public Zone(对外端口精细放行) 双区安全模型。未放行端口外部完全不可达,杜绝横向渗透。
- 规则脚本生成前在线预览,防止误配置断网
- 一键下发应用至集群全部节点,支持策略实时巡检
- 异常情况支持一键快速回退原防火墙策略
2. 免 SSH 集中文件日志切片
告别逐台机器 tail -f 与繁琐的生产机器 SSH 权限申请,在服务详情页中直接切换文件与查看切片。
- 支持
error.log等任意标准与自定义日志文件 - 支持最后 200 行增量切片与异常堆栈语法高亮
- 实时关联服务健康评分(99%)、最后探测与重启次数
3. 在线配置管理与 0755 权限约束
反向采集节点配置文件,支持在线 YAML/Properties 语法高亮编辑与版本化沉淀,杜绝线上手改 vim 缩进脱靶。
- 强制声明文件权限(如
0755),防止权限越界或启动失败 - 明确属主(root)与属组(root),配置自动对齐规范
- 版本化历史比对与一键原子下发,变更全记录
4. Web 原生轻量远程终端
浏览器内置轻量 SSH 终端会话,无需本地安装 Xshell、SecureCRT 或复杂配置跳板机与密钥。
- 快速选择集群节点,一键下拉秒级发起直连
- 支持凭据密码与私钥统一认证,保护主机真实密码
- 终端服务总控开关,全链路终端操作会话审计追溯
5. 参数化扩展部署与内核调优
交付 MySQL、Redis 等有状态基础中间件时,提供可视化的核心系统参数配置矩阵,随启动自动生效。
- 细粒度注入
max_user_connections(如2000)、back_log(如1024) - 统一调优
thread_cache_size与各种网络交互/非交互超时 - 部署前配置一键预览,内置边界合法性评估保护
6. 内网代理与安全中转网关
针对金融专网、私有云内网主机无法直接访问的限制,在豆芽运维系统中转代理,常用入口快捷访问与连通性监控,安全性与便捷性兼得。
- 常用入口集中维护,实时监控内网服务连通性与健康状态
- 输入内网 URL(如
http://192.168.3.110:7180),快速通过代理在新窗口打开 - 全链路反向中继通道,宿主机 0 公网暴露,访问日志留痕可查
豆芽运维系统(DDS)v2.2.3 升级与缺陷修复文档
此版本重点修复了多项严重 Bug(包括非 root 用户启停报错、优化 Agent 服务以支撑后续生态包、开启 mTLS 通道重叠冲突等)。强烈建议旧版本(v2.2.2)环境通过以下 3 步命令平滑升级至 v2.2.3-community.20261014.5
将新版本部署代码包与镜像包上传到目标服务器同一目录(推荐放置于 /tmp 目录):
dds-release-2.2.3-community.20261014.5.tar.gzdds-images-2.2.3-community.20261014.5.tar.gz在已安装 Docker 的宿主机终端执行离线镜像加载命令:
docker load -i dds-images-2.2.3-community.20261014.5.tar.gz 备份原部署目录,解压新代码包并继承原有 deployments/.env 配置(保留数据库凭证、JWT 密钥与 License 永久激活凭证),指定新版本标签拉起服务:
mv /opt/dds/dds-release /opt/dds/dds-release.bak
tar -zxvf dds-release-2.2.3-community.20261014.5.tar.gz -C /opt/dds
cd /opt/dds/dds-release
cp /opt/dds/dds-release.bak/deployments/.env  /opt/dds/dds-release/deployments
./start.sh --pull --image-tag 2.2.3-community.20261014.5OFFICIAL DOCUMENTATION
官方标准化配套落地专栏
由浅入深,覆盖从架构设计、离线部署、实战接入到版本发版的完整技术链条
《豆芽运维系统(DDS)解决痛点方案》
7 大核心运维痛点深入剖析,集中托管架构设计与落地思路完整解读。
《豆芽运维系统(DDS)部署指南》
单机 Docker 部署、网络拓扑规划、生产环境变量生成与 License 离线激活。
《豆芽运维系统(DDS)使用教程》
从集群创建、Curl 节点装机接入、mTLS 证书安全迁移到服务统一托管全流程。
《豆芽运维系统(DDS)迭代发行说明》
v2.3.1 社区版重磅发布:新增动态验证码安全核验、将企业版部分核心告警功能正式开放给社区版。
《豆芽运维系统(DDS)平滑升级指引》
修复非 root 启停报错、优化 Agent 服务支撑生态包、彻底解决开启 mTLS 后通道重叠冲突,3 步快速平滑升级。
准备好告别逐台 SSH 运维与混乱的交付了吗?
立即申请在线体验专属凭证,或参考官方指南在本地与测试机房开启 DDS 集中管控实践。